Ce que vous devez savoir sur la confidentialité des données dans la sécurité physique
Tout ce qu’il faut savoir pour protéger les données sensibles et respecter les réglementations à travers le monde.
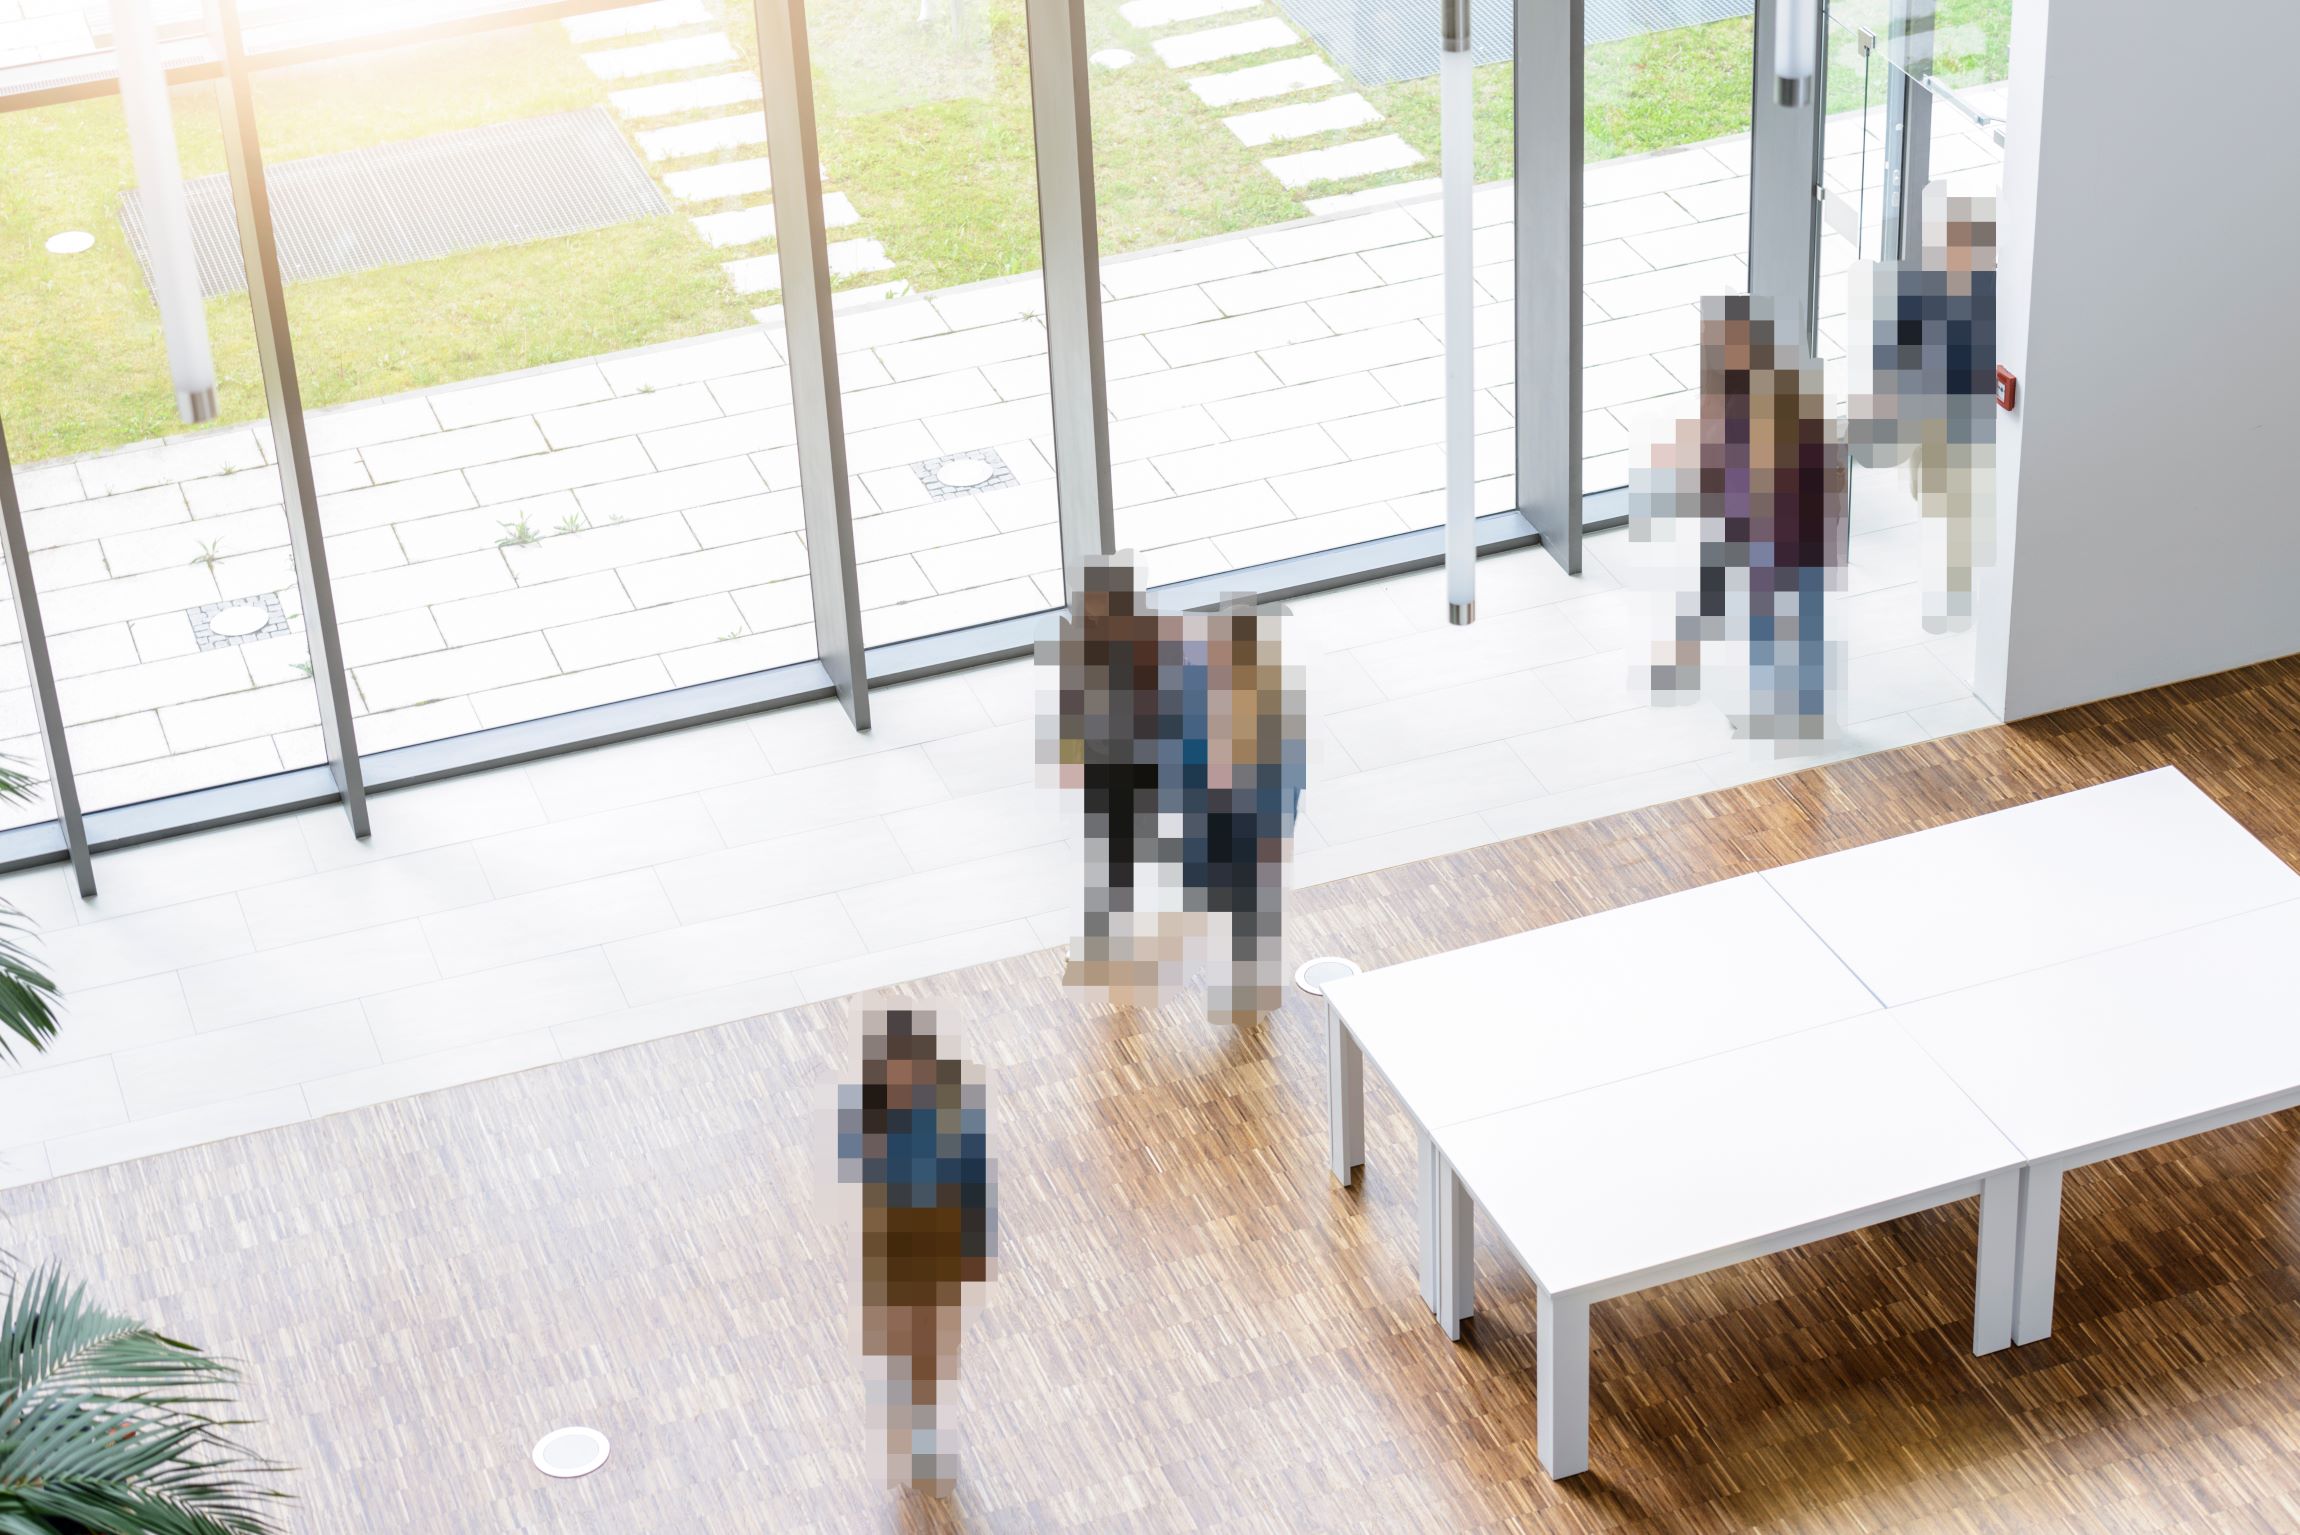
Chaque flux vidéo, chaque passage de badge d’accès et chaque lecture de plaque d’immatriculation peuvent générer des données personnelles. La confidentialité des données est donc indissociable des systèmes de sécurité physique que vous utilisez. Les lois sur le respect de la vie privée existent pour de bonnes raisons, mais elles définissent un minimum à respecter et non un objectif auquel se limiter.
En fin de compte, les organisations qui collectent des données personnelles sont responsables de leur sécurité. Une stratégie claire en matière de confidentialité des données peut rassurer vos clients sur l’attention que vous portez au respect de leur vie privée.
Nous avons réuni tout ce qu’il faut savoir pour élaborer ou affiner cette stratégie. Nous aborderons les principes de la confidentialité des données, la manière dont les données sont utilisées dans les systèmes de sécurité physique, ainsi que les éléments à prendre en compte lors de la sélection ou de la mise à niveau des systèmes.
GUIDE
Pourquoi la protection des données et le respect de la vie privée sont importants
Dans un monde où les informations personnelles sont constamment collectées et commercialisées, les individus attendent des organisations qu’elles protègent leur vie privée, mais se sentent impuissants face à l’utilisation abusive de leurs données.
Les systèmes de sécurité physique sont au cœur de cette réflexion sur la sécurité des données et la conformité.
Pour les équipes de sécurité, les enjeux sont bien réels :
- Une mauvaise gestion des données peut nuire à la confiance et aux partenariats bâtis au fil du temps.
- Des mesures insuffisantes en matière de cybersécurité et de confidentialité des données ralentissent les opérations
- Une seule violation de données peut nuire à la réputation bien après la résolution du problème technique
C’est pourquoi il est important de protéger la confidentialité des données, même en l’absence de contrôle par une autorité de réglementation. Cela témoigne du sérieux avec lequel votre organisation considère les personnes auxquelles ces données se rapportent.
Pour mettre cela en pratique, les organisations peuvent s’appuyer sur un ensemble de principes fondamentaux en matière de confidentialité des données.
Les principes clés de la sécurité des données et de la conformité aux exigences de confidentialité dans le domaine de la sécurité physique
La confidentialité des données dans la sécurité physique repose sur cinq principes. Ces principes doivent guider le traitement des données dans l’ensemble de vos systèmes, de leur collecte à leur suppression. Ils sont importants, que vous soyez ou non soumis à une législation particulière :
 |
Minimisation des données : ne collectez que les données nécessaires à un objectif clairement défini. Moins vous détenez de données personnelles, plus le risque est faible en cas de problème. |
 |
Transparence : indiquez clairement quelles données vous collectez, pourquoi, où elles sont stockées et qui peut les consulter. Des réponses vagues érodent la confiance plus rapidement qu’une absence totale de réponse. |
 |
Limitation des finalités : utilisez les données personnelles que vous collectez uniquement aux fins prévues. Évitez les utilisations secondaires auxquelles les personnes concernées ne pourraient raisonnablement pas s’attendre. |
 |
Contrôle d'accès : limitez l’accès aux données aux personnes qui en ont besoin, au moment où elles en ont besoin, en veillant à ce que chaque action soit soumise à une authentification et consignée dans une piste d’audit. |
 |
Conservation et suppression sécurisée : ne conservez les données que tant qu’elles répondent à une finalité, puis supprimez-les de manière appropriée. Conserver des données « au cas où » est un risque, pas un atout. |
LISTE DE CONTRÔLE
Pour comprendre comment ces principes s’appliquent en pratique, examinons la manière dont les données sont concrètement collectées et utilisées dans la sécurité physique.
Comment les systèmes de sécurité physique collectent et utilisent les données
Pour votre équipe de sécurité, la protection des personnes et des biens nécessite parfois la collecte de données personnelles. Voici comment cela se traduit concrètement :
- La vidéosurveillance capture les visages et les mouvements
- Les bornes d’enregistrement et les points de contrôle biométrique enregistrent l’identité des personnes à l’entrée
- La reconnaissance automatique des plaques d’immatriculation (RAPI) associe les véhicules à des lieux
- Les systèmes de détection d’intrusion et de suivi recueillent encore davantage de données
Rien de tout cela n’est accessoire : c’est ainsi que fonctionnent les opérations de sécurité physique modernes. Ce sont les données qui vous permettent d’enquêter sur les incidents, de contrôler les accès, de réaliser des audits et d’améliorer les opérations.
Le risque ne réside pas dans la collecte de ces données. Il réside dans les décisions que vous prenez à leur sujet tout au long de la journée et dans leur conformité aux lois locales sur la protection des données et le respect de la vie privée. Comprendre le cadre réglementaire est essentiel pour traiter les données de manière appropriée.
Connaître les lois qui s’appliquent à la confidentialité de vos données
Le Règlement général sur la protection des données (RGPD) a été l’un des premiers textes législatifs consacrés à la protection des données en Europe. Depuis, des pays, des États et des régions du monde entier ont suivi cet exemple en adoptant leurs propres lois pour donner aux individus le contrôle de leurs données. Ils tiennent également les organisations responsables de leurs pratiques d’utilisation des données.
Les dispositions législatives peuvent varier d’une région à l’autre, mais les autorités de réglementation ont généralement des attentes similaires en matière de consentement, de transparence et de responsabilité. Si votre stratégie de protection des données respecte les principes que nous avons présentés (minimisation des données, consentement des utilisateurs, transparence, contrôle d’accès, conservation et suppression sécurisées), vous avez déjà une longueur d’avance.
L’étape suivante consiste à examiner de plus près votre infrastructure existante.
Les éléments à prendre en compte lors du déploiement ou de la mise à niveau d’un système de sécurité physique
Une fois que vous savez comment circulent les données de sécurité physique et quelles lois vous devez respecter, il convient d’évaluer votre installation actuelle.
Prenez un moment pour vous poser les questions suivantes :
- Quels types de données collectons-nous ?
- Comment les collectons-nous ?
- Où toutes nos données sont-elles stockées ?
- Qui accède à nos données ?
- Comment partageons-nous nos données, et avec qui ?
Répondre à ces questions vous aide à identifier les écarts entre vos pratiques actuelles et vos politiques. Pour combler ces écarts, vous aurez besoin de bases solides en cybersécurité sur lesquelles appuyer votre stratégie de confidentialité des données.
Comment la confidentialité des données et la cybersécurité se complètent
La confidentialité des données et la cybersécurité protègent des éléments différents, mais leurs défaillances vont souvent de pair. Lorsque la cyberhygiène se dégrade, vos mesures de protection de la confidentialité perdent elles aussi en efficacité.
Le rapport sur l’État de la sécurité physique 2026 a révélé que 47 % des utilisateurs finaux issus des services informatiques avaient désigné les outils de cybersécurité comme une priorité pour 2025. Cette proportion est près de deux fois supérieure à celle observée chez leurs homologues de la sécurité physique. Les équipes informatiques anticipent les évolutions à venir et savent qu’investir dans la cyberprotection permet aussi de préserver la confidentialité des données.
Pour renforcer la cyberhygiène de votre organisation, envisagez un chiffrement robuste, qui protège les données aussi bien lorsqu’elles circulent entre les systèmes que lorsqu’elles sont stockées. Simplifiez la conformité en automatisant l’application de vos politiques de conservation et en utilisant des outils de protection de la confidentialité, tels que des services cloud sécurisés. Vous pouvez ainsi harmoniser vos paramètres de confidentialité des données sur l’ensemble de vos sites et éviter de conserver des données au-delà de leur période d’utilité.
Il est également utile de définir clairement les responsabilités et la gouvernance des données. Cela signifie désigner une personne chargée de vérifier les accès et de détecter rapidement les problèmes. Sans responsable clairement désigné, la protection de la confidentialité des données risque d’être négligée.
Mais une posture de cybersécurité solide ne peut être maintenue que si les systèmes sur lesquels elle repose suivent le rythme. C’est pourquoi les fournisseurs et les solutions que vous choisissez comptent autant que les pratiques que vous adoptez.
Gardez la maîtrise de la confidentialité des données dès le départ
Si vous recherchez une nouvelle solution de sécurité physique, privilégiez celles qui intègrent déjà le respect de la vie privée. Cette approche, parfois appelée « Respect de la vie privée dès la conception » (Privary by Design), consiste à intégrer les fonctionnalités de cybersécurité et les mesures de protection de la vie privée dès le départ, plutôt que de les ajouter ultérieurement.
C’est important, car protéger la confidentialité des données constitue une obligation majeure en matière d’exploitation et de conception, et pas seulement sur le plan juridique. Les organisations qui prennent en compte le respect de la vie privée dès le départ peuvent déployer des dispositifs de sécurité efficaces sans compromettre la confiance. Celles qui remettent cette question à plus tard en paient généralement le prix deux fois : d’abord lorsqu’elles doivent reprendre le travail effectué, puis lorsque leur réputation en pâtit. Avec la bonne plateforme, assurer la protection et maintenir la conformité cessent d’être deux tâches distinctes.
Mais comment le respect de la vie privée dès la conception se traduit-il concrètement ? Des contrôles d’accès intégrés, par exemple, vous offrent une maîtrise et une visibilité complètes sur les personnes pouvant accéder à vos données et vous aident à gérer ces accès. Les outils d’anonymisation et de masquage vous permettent également de partager des informations de sécurité physique sans révéler l’identité des personnes.
Le respect de la vie privée dès la conception est plus efficace lorsqu’il n’est pas fragmenté entre différents outils. C’est là qu’une plateforme unifiée peut être utile. Lorsque la vidéo, le contrôle d’accès et les journaux d’audit sont réunis dans une seule interface, vous ne perdez pas de temps à gérer chaque outil séparément. Ajoutez à cela des mises à jour et un renouvellement des mots de passe automatisés, et la cybersécurité et la confidentialité des données cessent d’être des priorités concurrentes. Elles se renforcent alors mutuellement.
Des bases aussi solides font toute la différence lorsque les exigences réglementaires ne cessent de changer et d’évoluer. Vous n’aurez pas à choisir entre protéger la vie privée des personnes et protéger votre organisation. Vous ferez les deux.