Concevoir une stratégie de cybersécurité pour vos systèmes de sécurité physique
Découvrez tout ce qu’il faut savoir pour élaborer une stratégie de cybersécurité résiliente pour vos systèmes de sécurité physique, de la prise en compte des risques quotidiens à l’évaluation des fournisseurs.
La plupart des organisations ne laisseraient pas une porte déverrouillée toute la nuit. Pourtant, une caméra, un contrôleur ou un dispositif de sécurité connecté qui n’a pas reçu les correctifs de sécurité nécessaires peut offrir un autre point d’entrée. Les systèmes de sécurité physique étant de plus en plus connectés, chaque équipement du réseau doit être pris en compte dans la stratégie de cybersécurité.
Notre rapport sur l’État de la sécurité physique 2026 révèle que les équipes de sécurité physique et les équipes informatiques n’accordent pas toujours la même importance à la cybersécurité. Voici comment les organisations peuvent combler cet écart.
BOÎTE À OUTILS
Quels sont les cyber-risques qui menacent les systèmes de sécurité physique ?
C’est bien connu, les systèmes de sécurité physique sont des cibles attrayantes. Vous savez déjà que votre système contient des données sensibles : vidéos, journaux d’accès, données d’identification et informations sur les visiteurs. Vous savez aussi que le chiffrement, le contrôle d’accès et des protocoles d’authentification robustes sont essentiels pour protéger ces données.
Mais savez-vous que les cyberrisques liés à la sécurité physique trouvent souvent leur origine dans les comportements humains plutôt que dans les systèmes ? Notre rapport sur l’État de la sécurité physique 2026 a révélé que les attaques d’hameçonnage (phishing) et d’hameçonnage par SMS (smishing) se classent en tête des menaces en progression en 2025, devant les logiciels malveillants, le piratage d’équipements visant à accéder au réseau et l’ingénierie sociale. Le vol d’identifiants et les rançongiciels figurent également parmi ces menaces. Tous deux ont des répercussions sur la sécurité physique. Un identifiant volé peut en effet ouvrir une porte bien réelle, et pas seulement permettre de se connecter à un système.
En exploitant une erreur humaine pour compromettre une caméra ou un contrôleur, un attaquant peut accéder à votre réseau. Une fois dans le réseau, il peut accéder aux autres ressources auxquelles cet équipement est connecté.
Savoir où se situent ces risques n’est que la première étape. Il faut ensuite déterminer dans quelle mesure votre organisation est prête à y faire face. Le modèle de maturité ci-dessous vous aide à y voir plus clair.
BLOG
Quel est le degré de maturité de votre stratégie de cybersécurité ?
La plupart des organisations ont mis en place les mesures de base. Ce qui les distingue, c’est la manière dont elles abordent la cybersécurité : comme un processus opérationnel régulier ou comme une série d’actions ponctuelles menées lorsque des problèmes surviennent.
Les cinq niveaux ci-dessous décrivent l’évolution habituelle d’un cadre de cybersécurité vers la maturité, d’une gestion réactive des problèmes à une approche optimisée. Passer au niveau supérieur ne consiste pas simplement à en faire plus. Cela repose sur les choix stratégiques que vous faites une fois les mesures de base en place.
Où en est votre stratégie de cybersécurité aujourd’hui ?
Niveau 1
Réactif – Vous corrigez les problèmes lorsqu’ils surviennent
Vous êtes à ce niveau si : les mises à jour sont effectuées en réaction à un événement
Prochaine étape : faites l’inventaire de vos dispositifs connectés et de leurs utilisateurs
Niveau 2
Maîtrisé – Vos pratiques de base sont documentées et appliquées de manière cohérente
Vous êtes à ce niveau si : le personnel est formé et les autorisations sont attribuées en fonction des rôles
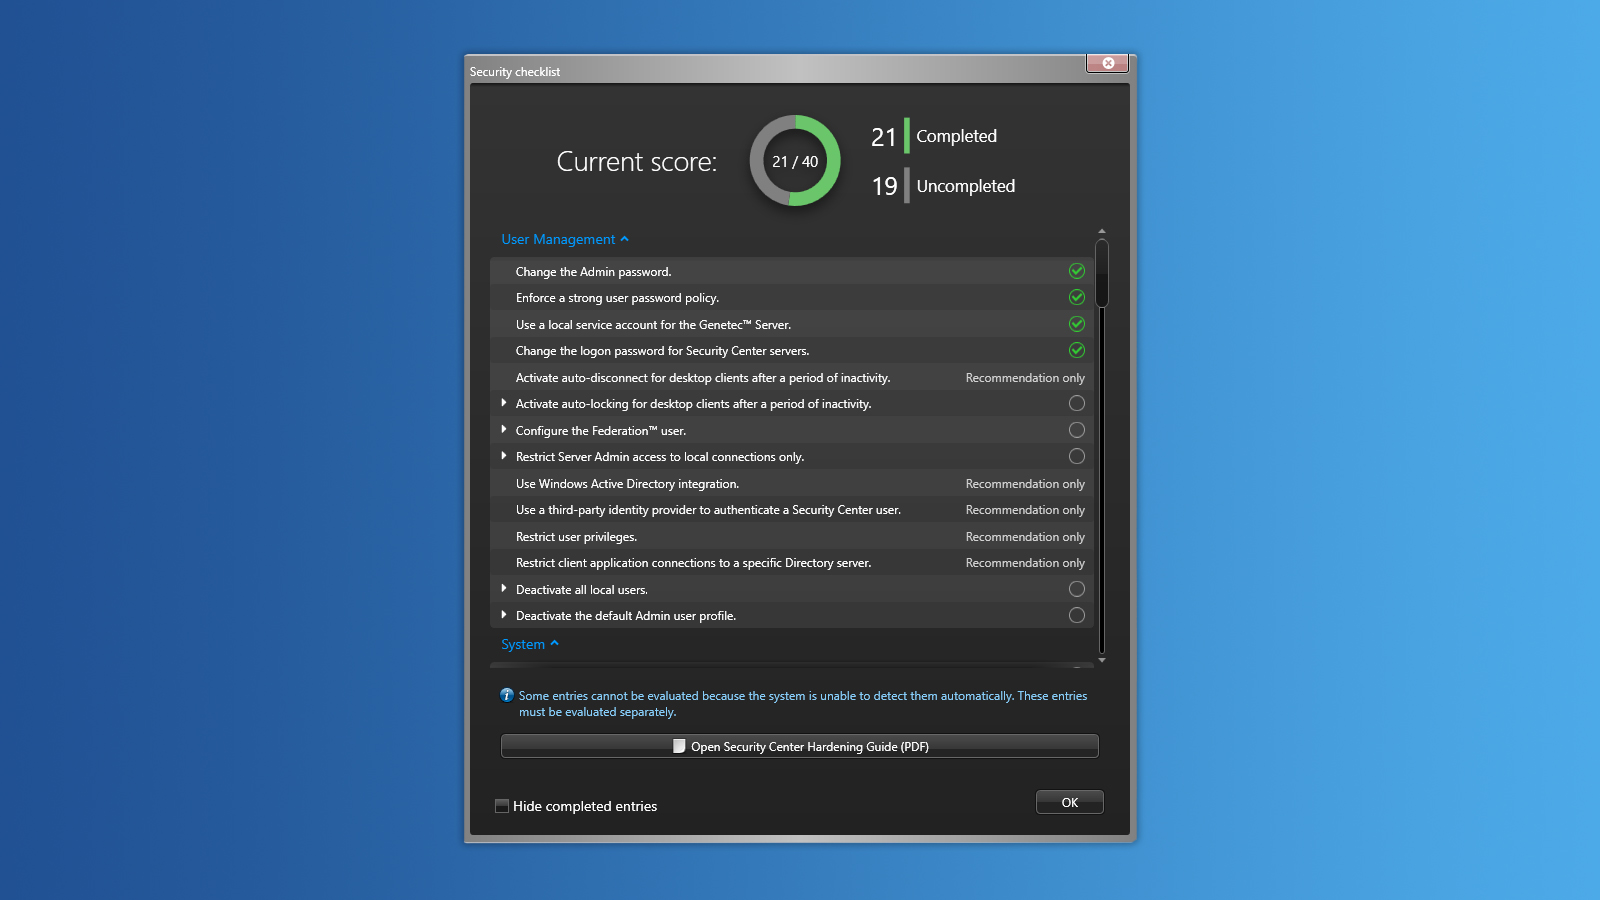
Prochaine étape : appliquez les recommandations de durcissement de votre fournisseur
Niveau 3
Proactif – Vous renforcez la sécurité des systèmes avant que des incidents ne surviennent
Vous êtes à ce niveau si : les autorisations sont réexaminées selon un calendrier défini
Prochaine étape : testez votre plan de réponse aux incidents
Niveau 4
Résilient – Vous limitez les conséquences des incidents et rétablissez rapidement vos activités.
Vous êtes à ce niveau si : les sauvegardes sont stockées séparément et les procédures de restauration sont documentées
Prochaine étape : associez les équipes informatiques à la planification de votre cybersécurité
Niveau 5
Optimisé – Vous évaluez et améliorez vos pratiques, et partagez la responsabilité de la cybersécurité avec les équipes informatiques
Vous êtes à ce niveau si : les données de cybersécurité guident les décisions opérationnelles
Prochaine étape : réévaluez votre stratégie à mesure que vos systèmes et les menaces évoluent
Passer d’une sécurité réactive à une cyber-résilience nécessite plus que de nouveaux outils. Cela passe par des choix opérationnels judicieux.
Les trois sections suivantes vous aideront à déterminer où concentrer vos efforts : votre modèle de déploiement, vos certifications et la rigueur avec laquelle vous évaluez les fournisseurs de vos systèmes.
Commençons par le déploiement. Que vous optiez pour le cloud, le cloud hybride ou une solution sur site, votre choix détermine la répartition des tâches de cybersécurité entre votre équipe et les autres intervenants.
Comment les solutions cloud et cloud hybride renforcent-elles la cyber-résilience ?
Il peut être tentant de penser qu’un modèle de déploiement offre une meilleure résilience que les autres. Mais si c’était le cas, les organisations devraient logiquement se tourner vers un modèle qui se démarque clairement. Or, nos recherches sur la sécurité physique en entreprise montrent que les organisations ne convergent pas vers un modèle cloud unique. Les grandes organisations ont même davantage tendance que les petites à utiliser des environnements mixtes.
Combiner des solutions cloud et sur site dans un déploiement hybride peut renforcer la cyber-résilience en vous permettant de gérer l’ensemble de vos caméras, lecteurs de badges et contrôleurs depuis un point central, quel que soit le nombre de sites que vous exploitez. Cette gestion centralisée influe sur la rapidité avec laquelle vous pouvez détecter un incident, en limiter la propagation et rétablir vos activités. C’est aussi cette rapidité qui permet à une organisation de passer du niveau « Maîtrisé » au niveau « Résilient » sur l’échelle de maturité.
L’essentiel est donc moins le modèle de déploiement que le maintien d’une visibilité et d’un contrôle homogènes sur tous les sites, ainsi que de procédures de reprise cohérentes. La résilience dépend de votre capacité à superviser et à contrôler tous les sites de la même manière, qu’ils utilisent des systèmes cloud, cloud hybride ou sur site.
Imaginez une équipe de sécurité qui gère le contrôle d’accès de 200 magasins. Si tous les identifiants sont gérés par un seul compte administrateur partagé entre plusieurs utilisateurs des différents magasins, il suffit qu’un lecteur de badges soit compromis pour que le problème touche toute l’entreprise. Depuis un seul site, un attaquant peut alors modifier les droits d’accès et déverrouiller les portes d’autres magasins. En revanche, lorsque vous limitez les droits d’accès en fonction du rôle et du site, le problème reste circonscrit à un seul site.
Les déploiements cloud et hybrides facilitent le maintien de ce cloisonnement basé sur les rôles. Vous disposez de vos autorisations en un seul endroit, plutôt que sur des serveurs distincts à chaque site. L’attribution des rôles ainsi que l’octroi, la modification ou la révocation des droits d’accès s’effectuent une seule fois et s’appliquent à tous les sites. Il en va de même pour les mises à jour. Votre fournisseur de services cloud les déploie à distance, tandis qu’une surveillance automatisée signale les problèmes à traiter avant qu’ils ne deviennent urgents.
Mais que se passe-t-il si une menace parvient malgré tout à franchir vos défenses ? C’est là qu’intervient la planification de la reprise. Lorsque vos sauvegardes sont stockées dans un environnement distinct, par exemple dans le cloud, un incident sur un site ne peut pas compromettre les données nécessaires pour rétablir les systèmes sur les autres sites.
Vous avez la maîtrise de la plupart de ces mesures. Il est plus difficile de savoir ce que font vos fournisseurs en coulisses. C’est là que les certifications s’avèrent utiles.
BLOG
Quelles sont les exigences et les certifications de conformité qui comptent en matière de cybersécurité ?
Une organisation au niveau « Optimisé » ne se contente pas de sécuriser son propre réseau. Elle attend la même rigueur de la part de ses fournisseurs, qu’il s’agisse des fabricants de caméras, des intégrateurs ou des fournisseurs de services cloud avec lesquels elle travaille. Mais comment s’en assurer sans auditer chacun d’entre eux ?
Les certifications peuvent en dire long. Une certification comme ISO 27001 ou SOC 2 vous indique qu’un organisme tiers accrédité a déjà audité les mesures de sécurité de vos fournisseurs. Vous ne vous fiez donc pas uniquement à leur parole.
Pourquoi vérifier que vos fournisseurs sont certifiés ISO 27001 ?
La certification ISO 27001 de l’Organisation internationale de normalisation (ISO) est une norme de sécurité de l’information. Cette norme définit les principes d’un système de management de la sécurité de l’information, ou SMSI. Il s’agit d’un cadre regroupant des politiques et des procédures de gestion des risques pour protéger les informations sensibles.
Cette approche ne se limite pas à la technologie. En matière de gouvernance de la cybersécurité, la norme ISO 27001 accorde tout autant d’importance au rôle des personnes et des processus dans la protection des informations de l’entreprise. La certification vous indique que le fournisseur effectue régulièrement des audits des risques liés à la sécurité de l’information, intègre des contrôles de sécurité dans ses solutions, et suit un processus défini pour maintenir les politiques à jour.
La certification ISO 27001 ne garantit pas que les solutions sont à l’abri de toute menace. Elle représente toutefois une incertitude de moins à gérer vous-même et une raison de plus d’avoir confiance dans le sérieux avec lequel votre fournisseur gère les risques de cybersécurité.
Que démontre la conformité SOC 2 Type II ?
L’audit SOC 2 de type II (System and Organization Controls) montre ce que fait concrètement un fournisseur. Un expert indépendant audite les mesures de sécurité, puis précise dans son rapport ce qui est en place, ce qui relève de votre responsabilité et les éventuelles lacunes constatées.
SOC 2 est particulièrement utile dans le cloud. Vous ne pouvez pas vraiment visiter l’installation cloud ou le centre de données de votre fournisseur, mais l’audit vous sert de guide. Il confirme que les mesures de sécurité sur lesquelles reposent ses services sont bien en place. Pour une organisation au niveau « Optimisé », cette confirmation est indispensable. Votre propre maturité dépend aussi de celle de votre fournisseur.
Les certifications attestent qu’un fournisseur respectait une norme au moment de son audit. Mais elles ne vous disent pas comment ce fournisseur réagira à la prochaine vulnérabilité ni à quelle vitesse il vous en informera. Votre stratégie de cybersécurité doit s’appuyer sur une vision d’ensemble.
La section suivante présente quelques questions à poser directement à chaque fournisseur.
CONFIANCE
Comment évaluer la cybersécurité d’un fournisseur ?
Le niveau de sécurité de votre système dépend de celui des entreprises qui l’ont conçu. En vertu du Règlement général sur la protection des données (RGPD), une organisation peut être tenue responsable d’une violation de données provenant de sa chaîne d’approvisionnement, même lorsqu’un fournisseur en est la cause.
Voici quelques questions à poser si vous êtes à la recherche de fournisseurs :
Comment surveillent-ils les menaces émergentes ? Recherchez des politiques documentées et une équipe qui surveille activement les vulnérabilités, au lieu d’attendre les signalements.
Intègrent-ils la sécurité dès la conception du produit ? Des protections à plusieurs niveaux, comme l’authentification avancée et le chiffrement, doivent être intégrées dès la conception. Demandez une documentation de durcissement propre à vos caméras et contrôleurs, plutôt que de simples recommandations générales.
Comment évaluent-ils leurs propres partenaires ? Dans les environnements de sécurité physique, les caméras et les contrôleurs reposent souvent sur des composants provenant de plusieurs fournisseurs. La chaîne d’approvisionnement de votre fournisseur fait alors partie de la vôtre. Demandez toujours comment ils évaluent les entreprises avec lesquelles ils collaborent.
Que se passe-t-il lorsqu’ils découvrent une vulnérabilité ? Vous attendez une communication et un correctif rapides, pas le silence.
Qui vérifie leurs affirmations ? Les certifications comme ISO 27001, les audits indépendants et les tests d’intrusion permettent de vérifier que les exigences de sécurité sont réellement respectées.
La gestion des risques de cybersécurité n’est pas un exercice ponctuel. Réexaminez les politiques de vos fournisseurs à intervalles réguliers, notez les éventuels incidents de sécurité et la manière dont ils ont été traités, et vérifiez systématiquement si de nouvelles certifications ont été obtenues.
Appliquer les exigences de cybersécurité à votre sécurité physique
Une caméra n’est pas seulement une fenêtre sur le monde extérieur. C'est également une porte d’entrée vers votre réseau et vers toutes les vidéos, tous les journaux d’accès et toutes les données opérationnelles qui y sont stockés. Sans les correctifs nécessaires, cette porte d’entrée reste ouverte à quiconque la trouve. Il en va de même pour un fournisseur que vous n’avez pas évalué avec suffisamment de rigueur. Ces risques passent facilement inaperçus lorsque la sécurité physique et la cybersécurité sont considérées comme deux domaines distincts.
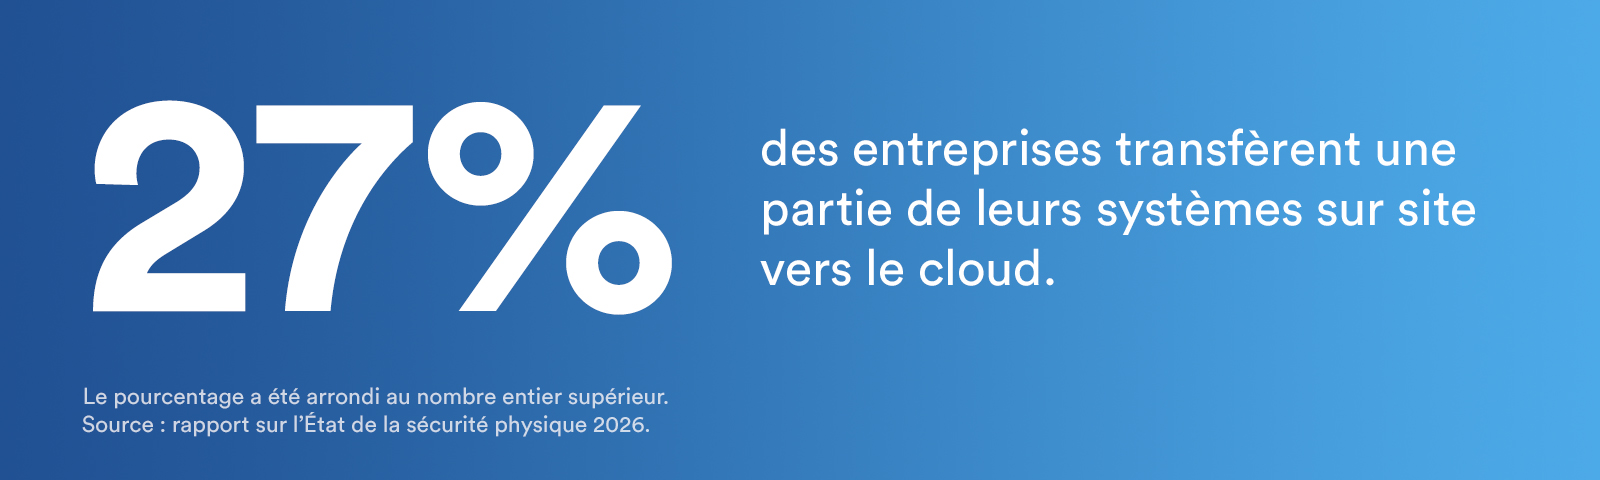
Notre rapport sur l'État de la sécurité physique 2026 révèle que 47 % des équipes informatiques considèrent déjà les outils de cybersécurité comme une priorité absolue. Seuls 27 % des équipes de sécurité physique partagent ce point de vue. Les équipes de sécurité physique ont passé des années à maîtriser les risques physiques, mais elles ne sont pas toutes parvenues à maturité en matière de cybersécurité.
Une stratégie de cybersécurité appliquée à la sécurité physique impose à vos caméras, contrôleurs et fournisseurs les mêmes exigences que celles que les équipes informatiques appliquent à leurs propres systèmes. La sécurité physique et la cybersécurité ne sont plus deux domaines distincts. Et ce, depuis que vos caméras sont connectées au réseau.